一位来访者签完知情同意书,三个月后问机构:「我去年做的咨询记录,你们保存多久?会给别人吗?」前一个问题机构多半答不上来——因为从来没有人给过它一个明确的期限;后一个问题则涉及法律硬要求。
这不是个别情况。多数心理机构对「数据要安全」有意识,但对具体怎么做才算合规没有可执行的清单:告知书里该写什么、同意要不要单独签、咨询师能不能看到全部来访者、纸质记录放在哪、什么时候必须删。
法律给的答案不复杂,但需要翻译成机构能执行的日常动作。这篇文章按「数据从哪来 → 怎么用 → 存在哪 → 留多久 → 谁能看 → 怎么删」这条链路,把机构实际要做的几件事拆开讲。
一、先认清一件事:心理记录是「敏感个人信息」
按《个人信息保护法》第二十八条,医疗健康信息属于敏感个人信息,不满十四周岁未成年人的个人信息同样列入。法律对敏感个人信息的要求明显严于一般信息,核心是三条:
- 只有在具有特定目的和充分必要性,并采取严格保护措施的情形下才可以处理
- 处理应当取得个人的单独同意(第二十九条)
- 除一般告知事项外,还应当告知处理敏感个人信息的必要性以及对个人权益的影响(第三十条)
这三条对机构的直接含义是:
| 法律要求 | 机构实际要做的事 |
|---|---|
| 特定目的 + 充分必要 | 不要顺手多收集。与服务无关的字段,不进登记表 |
| 单独同意 | 敏感信息部分的同意要单独确认,不能混在一份长协议里让来访者一次性勾完 |
| 额外告知 | 告知书写明「为什么需要这些信息」「不用会有什么影响」 |
最常见的踩坑是第三十八条式的「打包同意」:一份知情同意书二十项,末尾一个勾选框。形式上签了,但法律要求的「单独同意」没有实现——来访者无法就敏感信息部分单独作出选择。
二、同意怎么取:要能拆开单独确认
结合上面的要求,一份可执行的同意流程应该拆成三层:
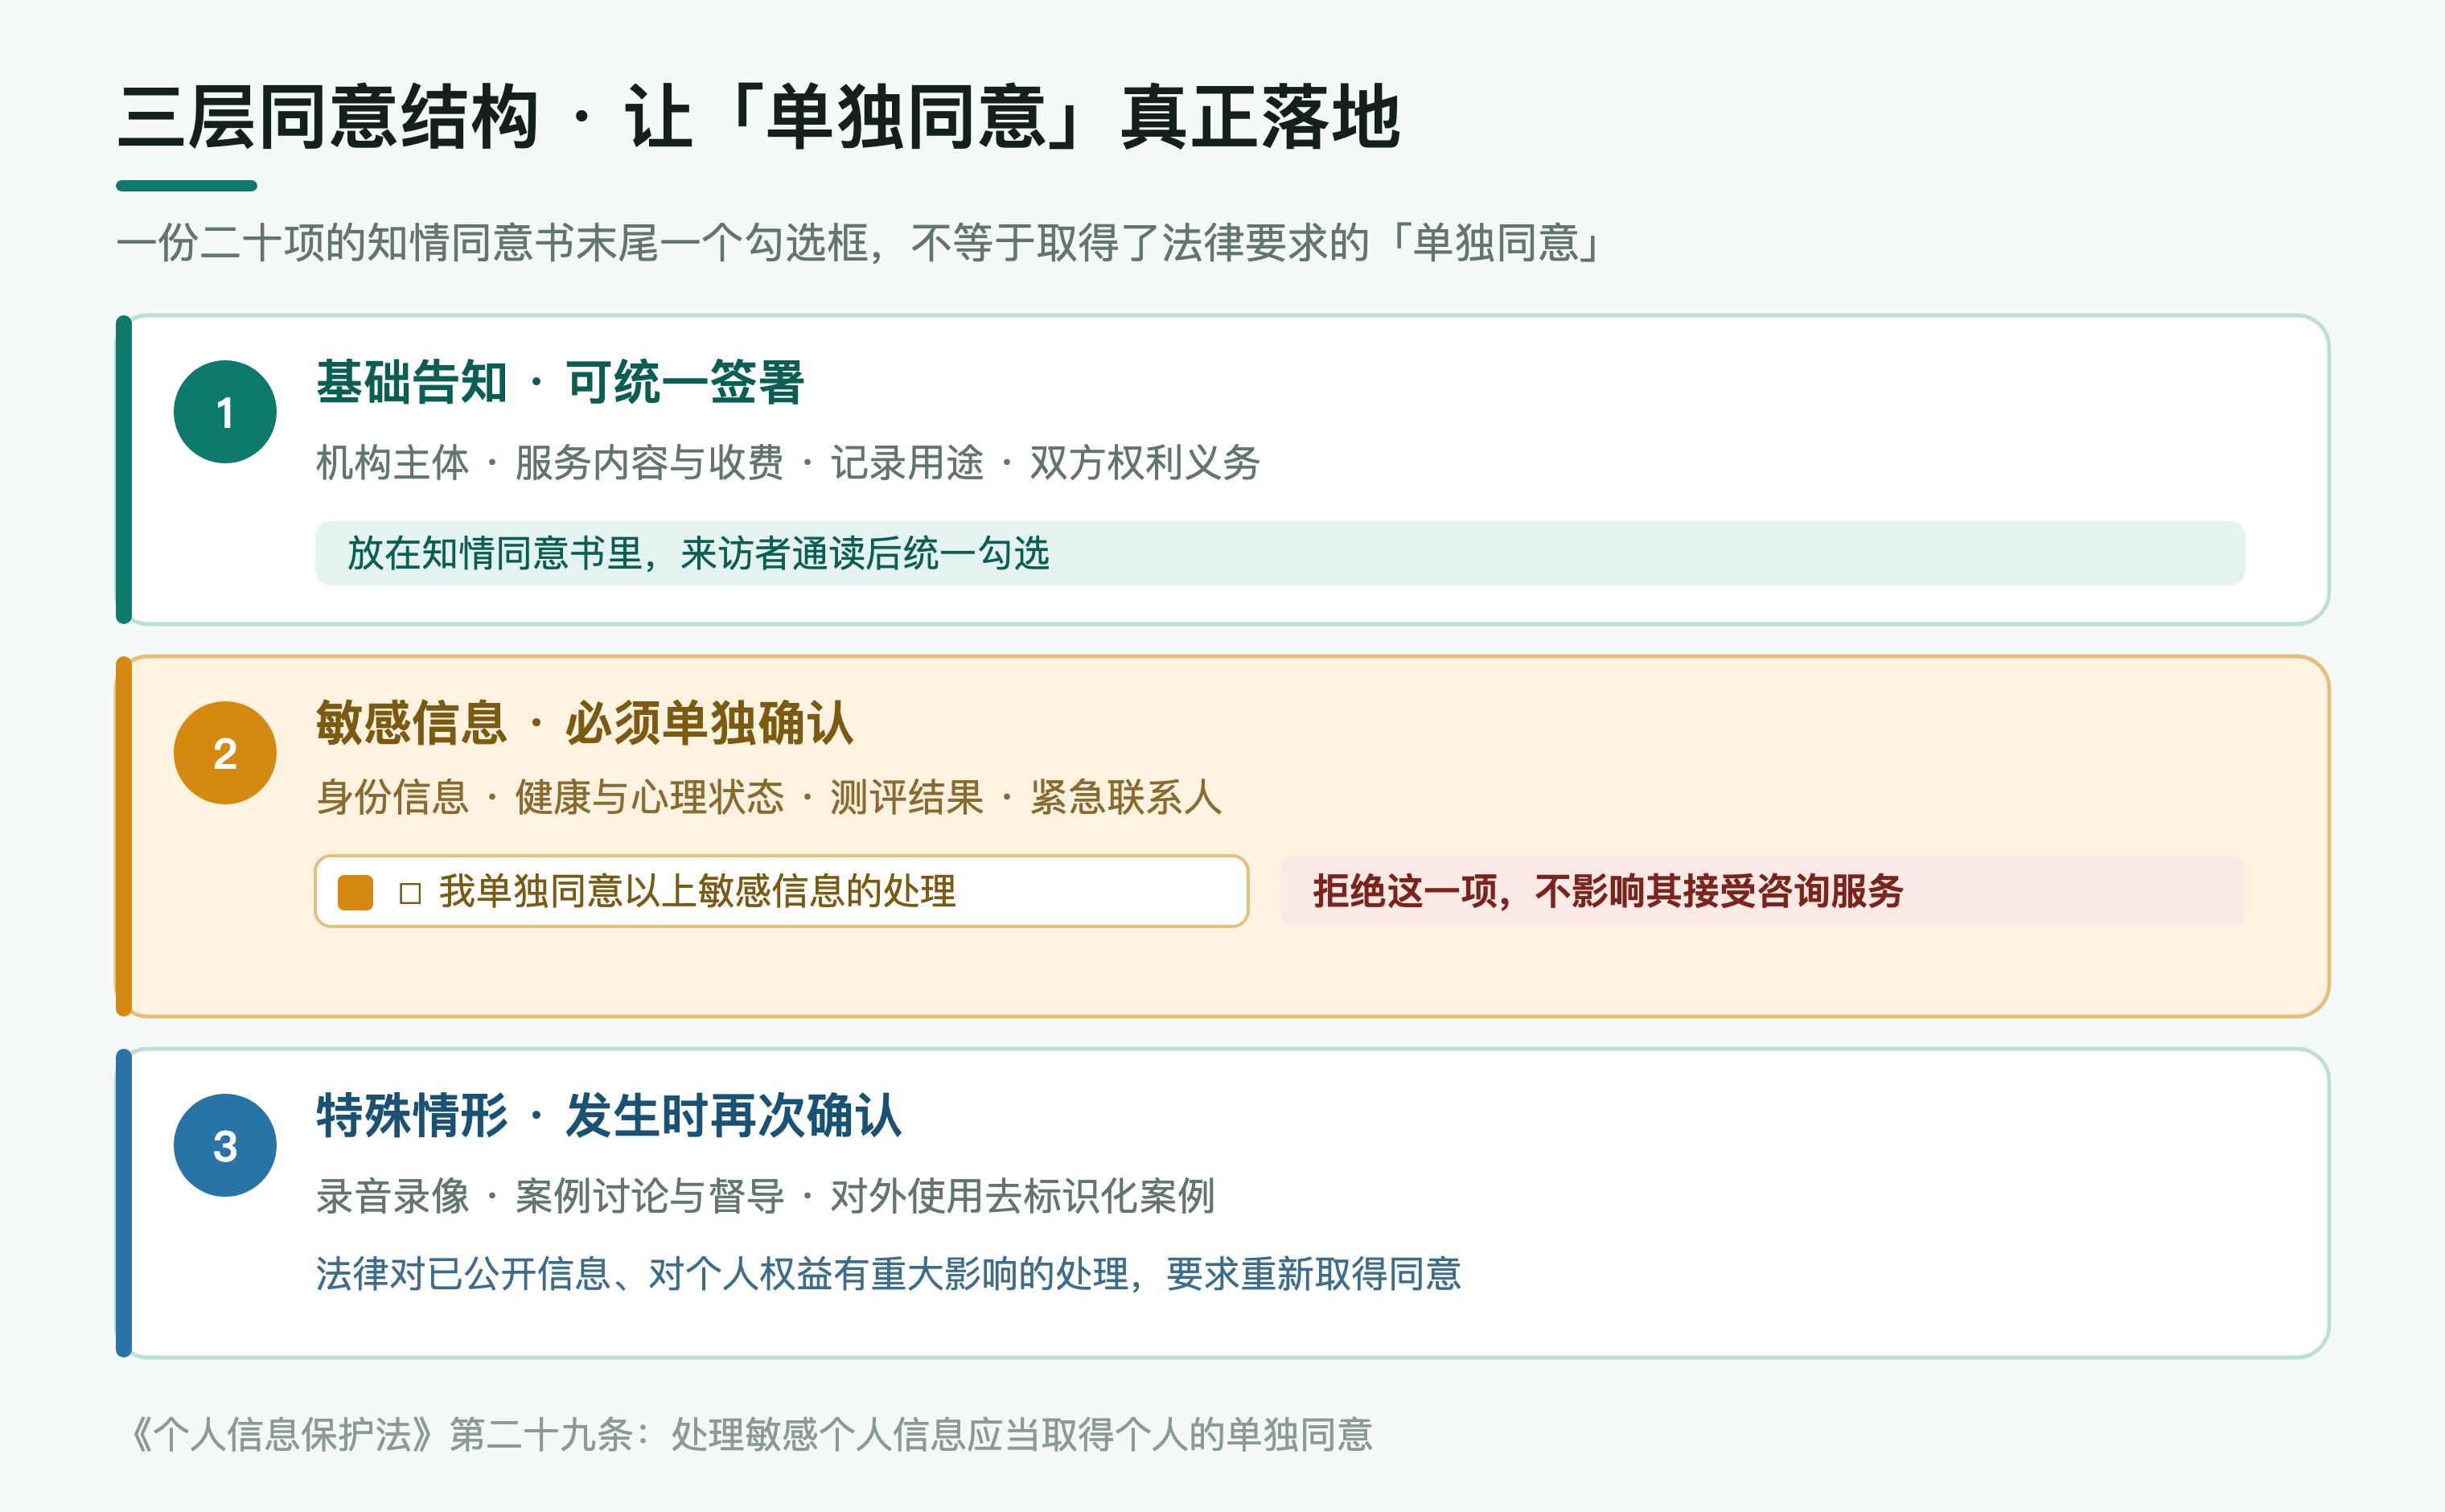
- 第一层 · 基础告知:机构主体、服务内容、收费、记录用途、权利义务。这一层可以放在知情同意书里统一签署。
- 第二层 · 敏感信息单独同意:身份信息(身份证号)、健康与心理状态、测评结果、紧急联系人。这一层要单独勾选、单独确认,并在告知中写明必要性。
- 第三层 · 特殊情形的再次同意:录音录像、案例讨论与督导、对外使用去标识化的案例。法律对已公开信息的处理、对个人权益有重大影响的处理,都要求重新取得同意。
!
「单独同意」不等于多写一份文件。让来访者在知情同意书的敏感信息部分单独勾选一行,同样满足要求。关键在于——那一行必须能单独被拒绝,且拒绝不影响其接受咨询服务(第二十条明确不得以拒绝提供服务为由拒绝)。
三、哪些数据该进系统、哪些不该
「最小必要」是《个人信息保护法》第六条的基本要求:收集个人信息应当限于实现处理目的的最小范围,不得过度收集。
对心理机构来说,可以用一个很朴素的判断标准:这个字段服务期间会被谁用到、用来做什么决定。答不上来的,先别收。
一个完整但不过度的档案,通常包含四组:
| 分组 | 典型字段 | 说明 |
|---|---|---|
| 基本与联系 | 姓名、联系方式、紧急联系人 | 紧急联系人是风险处置的必要字段,属于有正当理由 |
| 服务信息 | 咨询类型、时长、咨询师、咨询室、预约记录 | 服务执行与对账必需 |
| 评估与风险 | 量表结果、风险等级、危机标记 | 敏感度最高,权限要最严 |
| 消费与业务 | 订单、次卡余额、课程报名 | 与服务相关的交易记录 |
反过来,几类字段要特别克制:
- 身份证号等证件信息——业务上多数场景不需要完整号码。需要核验身份时,核验后不必长期留存。
- 与咨询无关的家庭成员、联系人详细信息——紧急联系人只需姓名与电话。
- 咨询师私人笔记——一旦进入系统就属于机构数据,会被纳入查阅与导出范围。这不是「多记一点没关系」的问题。
实践中一个更稳妥的做法是「证件信息单独加密、默认不展示」:需要时由授权角色临时调取,其余时间以脱敏形式存在。这样既满足核验需求,也降低泄露面。
四、谁能看:权限不是「按部门」而是「按职责」
咨询记录在机构内部不该是全员可见。一套可执行的权限原则是按职责而非按部门:
- 咨询师:只看到与自己有服务关系的来访者,且默认看不到评估结论与风险标记的详细项——需要时按流程申请调阅
- 咨询师负责人 / 督导:需要看到名下咨询师的风险信息以履行督导职责,但调阅要留痕
- 管理员:处理排班、订单等运营事务,不默认拥有查阅全部咨询记录的权限
- 财务:只看到订单、支付与对账字段,看不到任何咨询内容
- 机构负责人:拥有管理权限,但调阅具体来访者的咨询记录同样应留痕
这里最容易出问题的一条是:管理员为了「方便处理投诉」而拥有全部记录查看权,且不留痕。一旦发生泄露或纠纷,机构无法说明谁看过、什么时候看过。
真正需要的是「授权 + 留痕」两件事:有权限看的人留下了查看记录,被查看的人事后可被告知。技术上的实现见 个案档案与咨询记录 里的授权链路。
五、数据放在哪:三处都要管
合规不只看系统,还要看纸质与备份。
- 纸质记录:上锁或放在不可随意进入的柜子里;不在公共区摊开;不作为「随手记」留在咨询师桌上过夜。
- 电子记录:机构自有账号体系,按角色分权;不通过个人微信、个人网盘传输;离职账号立即停用而不是「先留着观察」。
- 导出与备份:导出有范围、有审批、有记录;备份文件同样按敏感信息对待,不能随手放在桌面上。
一个常被忽略的点:与第三方工具的数据流转。如果机构用了第三方排班、问卷、测评或客服工具,那份数据同样受法律约束——需要明确受托方是谁、是否留存、能否删除。签一份含糊的服务协议,等于把责任留在自己身上。
六、保存多久:没有统一年限,但有三条硬规则
「心理咨询记录保存多久」没有一个适用于所有机构的统一数字,因为要把三类情形分开:
- 在医疗机构内进行的心理评估、心理治疗,若纳入病历管理,适用病历管理规定:门(急)诊病历不少于 15 年,住院病历不少于 30 年。
- 在社会心理咨询机构开展的服务,没有全国统一年限。行业伦理守则的通行做法是服务关系结束后至少保存 10 年;部分地方性法规(如深圳经济特区心理卫生条例)明确要求保存期限不得低于十年。
- 涉及司法程序、可能被调阅的资料(如儿童虐待、自杀、性侵害、暴力事件),保存期限应从长处理。
除了年限,有三条规则更需要注意:
- 保存期限必须在服务开始前告知——不能让来访者签完协议后才知道要存十年。
- 撤回同意不等于可以立即删除——保存期限是法定义务,不是个人偏好。
- 保存期届满要有明确动作——到期归档或销毁,不能「一直留着以防万一」。
深圳条例里还有一条容易被忽略的规定:机构歇业、结业的,应当通知来访者在 60 日内取回资料;逾期不取回的,应当予以销毁。这意味着机构注销时档案处理也有明确义务。
七、写在最后
数据合规这件事,机构最容易走的两条弯路是:一上来就买系统,和先花大量时间写一份没人看得懂的隐私政策。
更实际的顺序是:① 把要收集的字段列出来,删掉与服务无关的;② 把知情同意书拆出敏感信息单独同意那一段;③ 把权限按职责分一遍,删掉「管理员默认全量可见」;④ 明确保存期限并在服务前告知;⑤ 最后才是把前三步落到系统里,让流程一定会被执行。
前四步不需要预算,做完合规度就明显不同。系统解决的是让规范不被绕过——保存期限到了自动提示、离职账号自动停用、调阅自动留痕、敏感字段默认脱敏。合规的薄弱处从来不是「不知道该怎么做」,而是「忙的时候没做」。
本文对法规条文的引用用于说明机构需要关注的要求,不构成法律意见。具体处理方式请结合所在地规定与自身服务范围,并以专业法律意见为准。涉及精神障碍诊断、治疗的事项,应转介至医疗机构由精神科执业医师处理。
数据存放在机构自己的租户空间内、租户之间逻辑隔离是怎么做的,见 合规与电子文书;来访者侧的查阅与授权链路,见 客户资产归机构;风险标记这类高敏字段的调阅留痕,见 危机识别与风险分级。
咨询记录本身该写什么颗粒度,见 咨询记录怎么写才既专业又不耗时;风险记录的四个要素,见 自伤与自杀风险怎么评估。